Dva čeští provideři se tento týden ozvali se dvěma velmi rozdílnými zprávami. VEDOS zveřejnil čísla z vlastní ochrany, která ukazují, jak rychle se útočníci vrhli na kritickou zranitelnost v jádře WordPressu. SvetHostingu.cz zase ukázal první náhledy nové zákaznické administrace, kterou chce nasadit už během listopadu. První zpráva je důvod zkontrolovat weby ještě dnes, druhá je spíš na sledování.
CVE-2026-87902: útočníci byli rychlejší než většina správců webů
Připomeňme, o co jde. WordPress 7.1.2 vyšel 22. září 2026 a opravuje jedinou, zato kritickou zranitelnost CVE-2026-87902 s hodnocením CVSS 9,2. Za určitých podmínek umožňuje nepřihlášenému útočníkovi načíst libovolný PHP soubor mimo adresář šablony a dosáhnout spuštění vlastního kódu na serveru. Podmínky a postup, jak zjistit, jestli se vás týkají, podrobně rozebírá článek na webu Moje webovka: WordPress 7.1.2 opravuje kritickou chybu.
Nové je to, co k tomu přidal VEDOS. Podle dat jeho služby WEDOS Global Protection zkoušeli útočníci chybu zneužít ještě týž večer, kdy byla zveřejněna. Provider zveřejnil přehled pokusů zachycených před weby zákazníků za prvních 12 hodin, tedy mezi 22. a 23. zářím 2026:
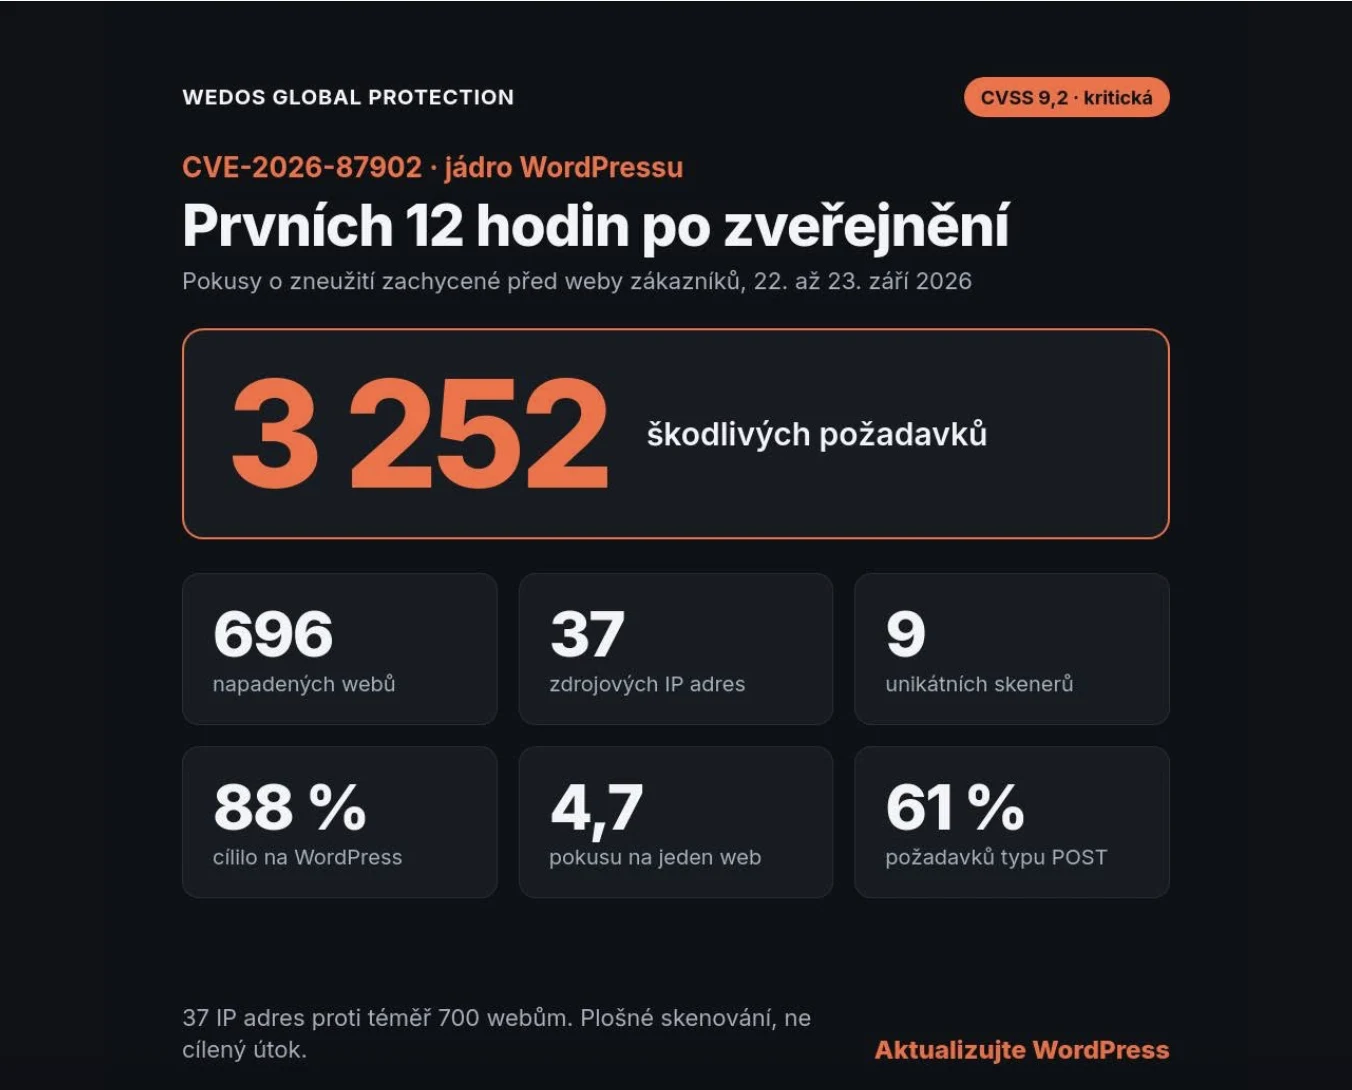
- 3 252 škodlivých požadavků,
- 696 napadených webů,
- 37 zdrojových IP adres a 9 unikátních skenerů,
- 88 % pokusů cílilo na weby s WordPressem,
- v průměru 4,7 pokusu na jeden web,
- 61 % požadavků typu POST.
Nejdůležitější je poměr mezi dvěma čísly: 37 IP adres proti téměř 700 webům. VEDOS z toho sám vyvozuje, že nejde o cílený útok, ale o plošné skenování. Útočníci nehledají konkrétní web, procházejí internet a zkoušejí, kde to projde. Dvanáct procent pokusů navíc mířilo na weby, které WordPress vůbec nepoužívají – skenery prostě střílejí naslepo. Přesně proto nemá smysl si říkat „můj malý web nikoho nezajímá". Skeneru je jedno, jak je váš web velký.
Berte ta čísla jako to, čím jsou: vlastní měření providera na jeho infrastruktuře, nezávisle je ověřit nejde. Na celkovém obrazu to ale nic nemění. Mezi zveřejněním opravy a prvními útoky uběhlo pár hodin, ne dny. A to je okno, ve kterém se většina webů s ručními aktualizacemi ještě nestihne aktualizovat.
Co s tím udělat
- Aktualizujte WordPress na verzi 7.1.2, případně na nejvyšší bezpečnostní verzi vaší větve – záplata vyšla zpětně až po větev 4.7.
- Ověřte, že se aktualizace opravdu provedla. Číslo verze najdete v patičce administrace nebo ve Zdraví webu.
- Zapněte automatické aktualizace jádra, pokud je nemáte. U bezpečnostních vydání rozhodují hodiny.
- Projděte všechny své weby, i ty zapomenuté. Plošný sken je najde dřív než vy.
Ochrana na straně hostingu, jako je WEDOS Global Protection, je užitečná další vrstva – škodlivé požadavky zastaví ještě před webem. Aktualizaci ale nenahrazuje. Stejně jsme to psali i u srpnové zranitelnosti v Elementoru Pro, kde VEDOS chránil jen proti druhé fázi útoku.
SvetHostingu.cz chystá novou administraci: náhledy a co z nich vyčteme
Druhá zpráva je příjemnější. SvetHostingu.cz, provider zaměřený hlavně na multihosting, oznámil, že „intenzivně finišuje" s novou administrací a chce ji zákazníkům zpřístupnit během listopadu 2026. Zatím zveřejnil pět náhledů. Přesný termín spuštění ani seznam změn oproti současné administraci nezveřejnil, takže níže popisujeme jen to, co je na snímcích skutečně vidět.
Na první pohled jde o kompletně nový design: čistší rozhraní s levým menu, přepínačem jazyka a světlého/tmavého režimu a chatem na podporu v rohu. Nahoře v menu jsou dva přepínače – hosting a doména – takže kdo má víc webů, nemusí mezi nimi proklikávat přes výpisy. Menu je rozdělené na sekce Hosting (web, pošta, FTP, instalátor aplikací, DNS, CRON, statistiky, SSL), Multihosting – správa a Účet.
FTP účty s omezením podle IP
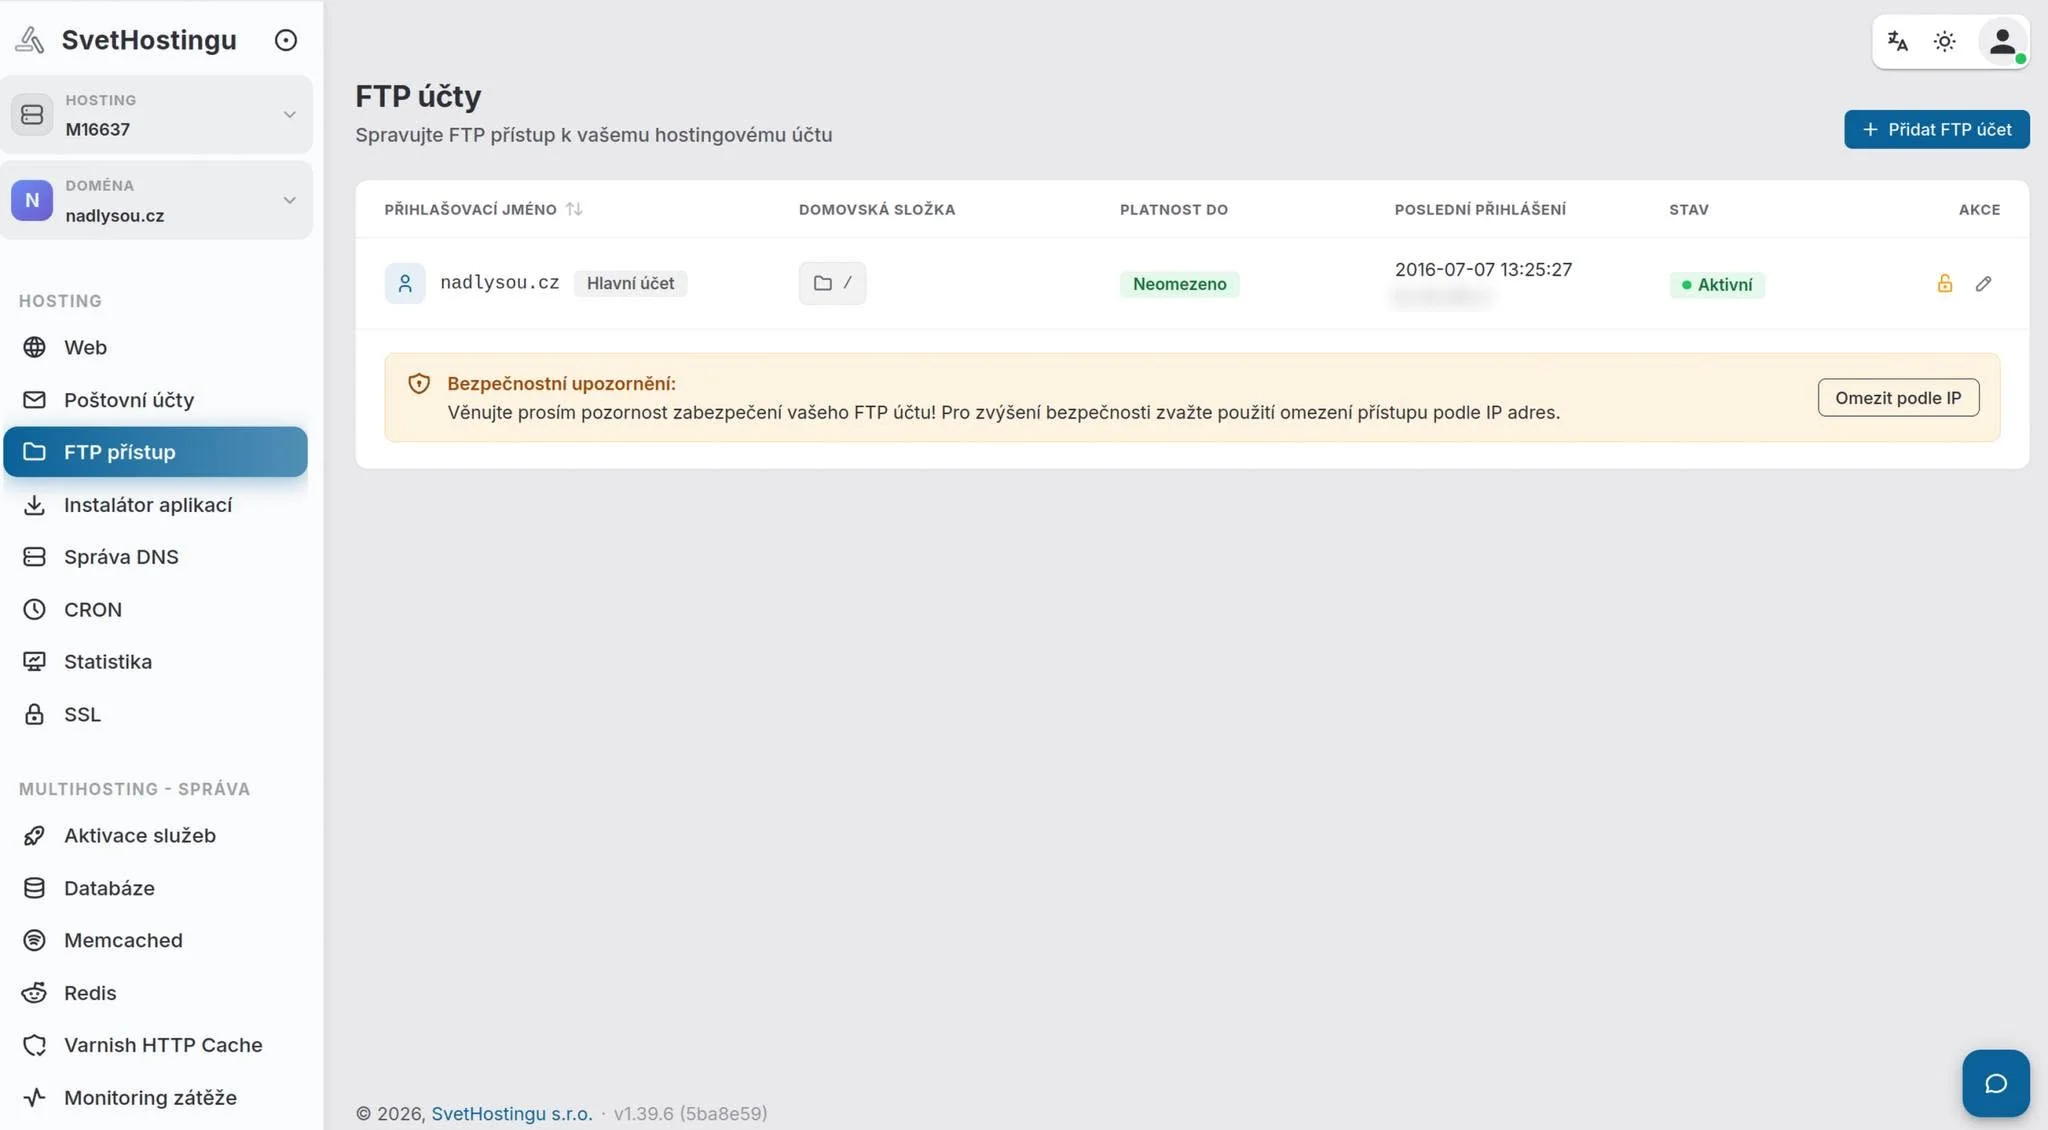
Přehled FTP účtů ukazuje domovskou složku, platnost, poslední přihlášení i IP adresu, ze které proběhlo. Přímo pod tabulkou je bezpečnostní upozornění s tlačítkem Omezit podle IP. Drobnost, ale smysluplná – FTP s heslem bez dalšího omezení je pořád jedna z častých cest, kudy se útočník dostane k souborům webu.
Správa webu na jednom místě
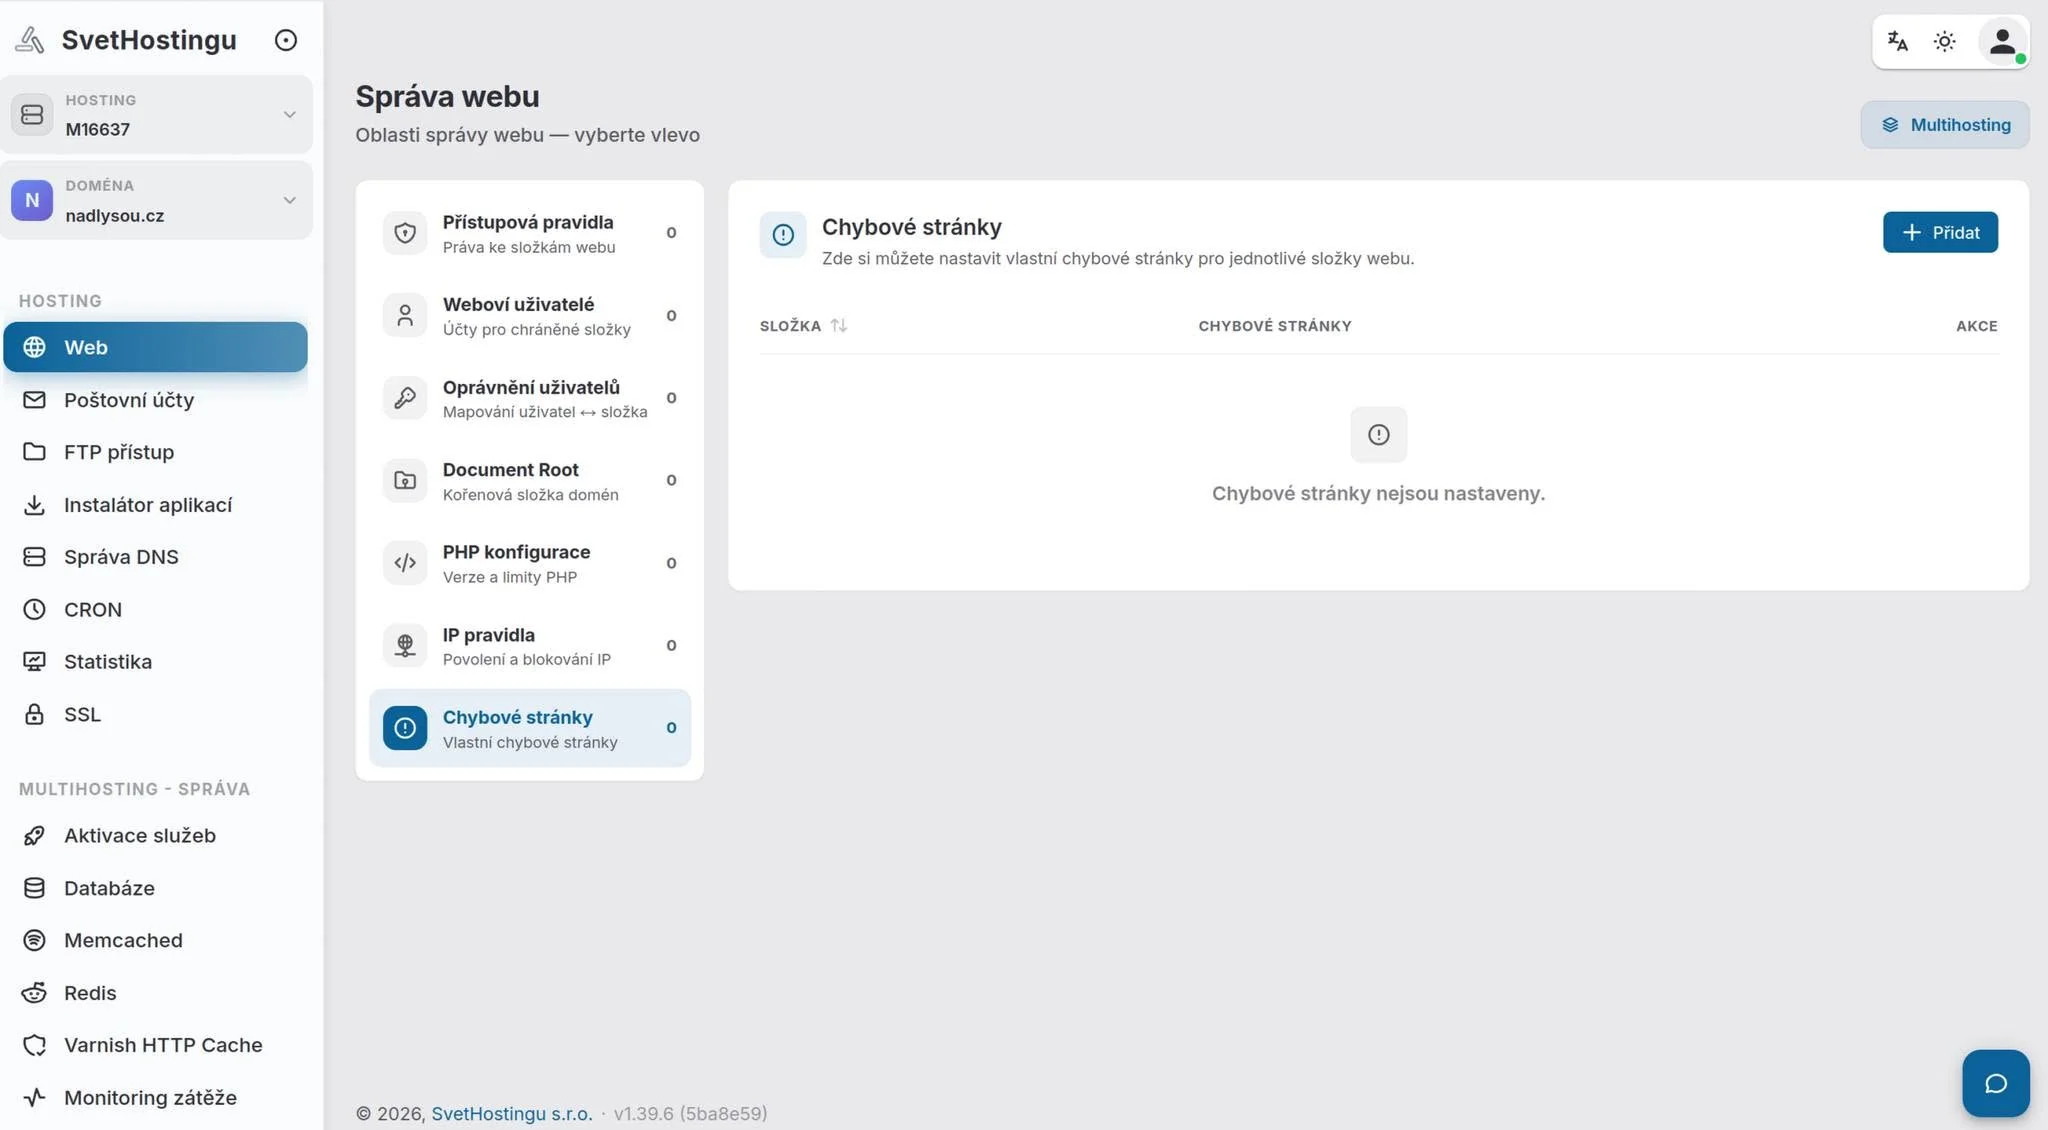
Sekce Správa webu sdružuje nastavení, která bývají v hostingových administracích rozházená: přístupová pravidla ke složkám, weboví uživatelé pro chráněné složky a jejich oprávnění, Document Root domén, PHP konfigurace (verze a limity), IP pravidla pro povolení a blokování a vlastní chybové stránky. U každé položky je vidět počet nastavených pravidel.
Stav serveru: restart jednotlivých služeb
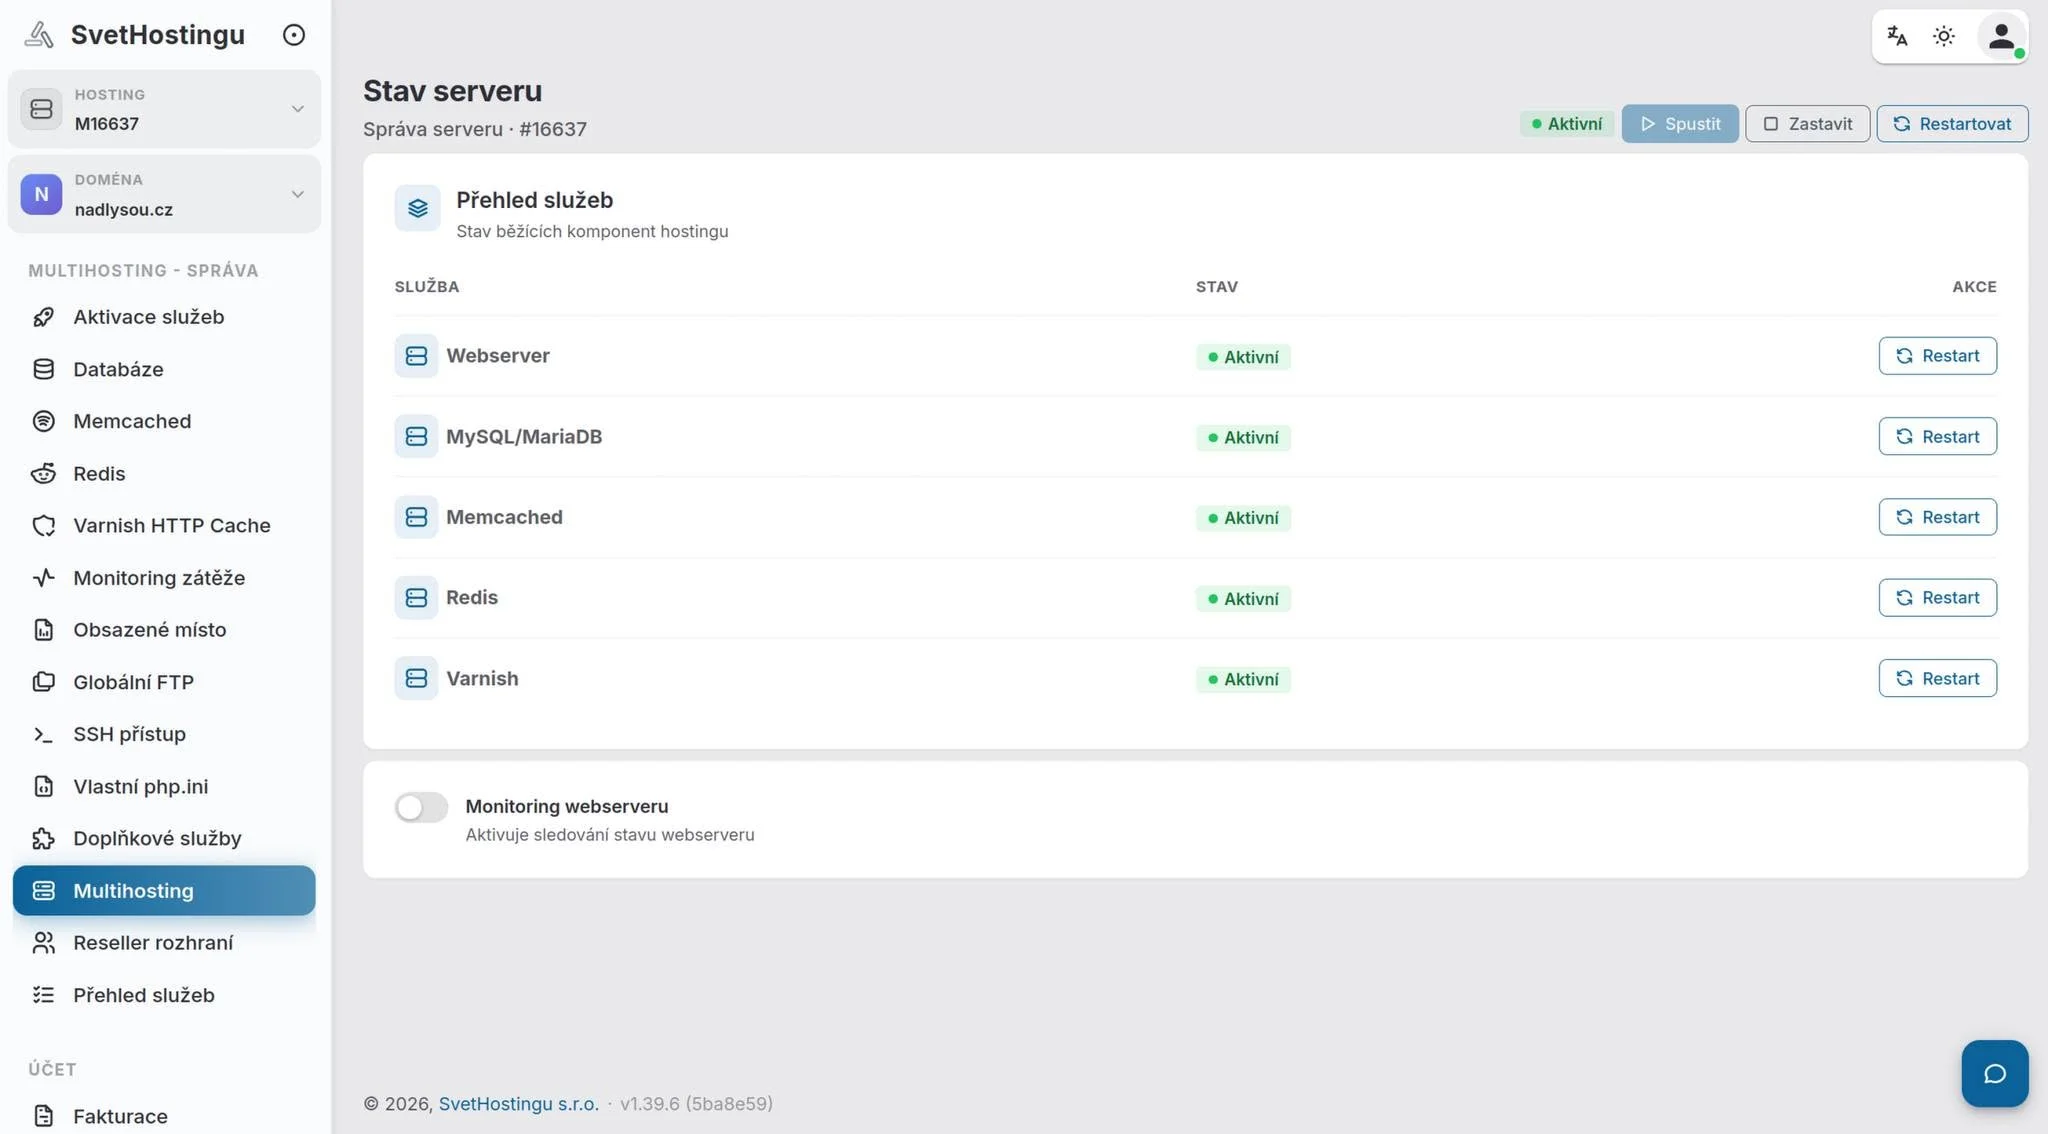
Pro multihosting je zajímavá stránka Stav serveru. Ukazuje, které komponenty běží – webserver, MySQL/MariaDB, Memcached, Redis a Varnish – a každou z nich jde restartovat samostatně. Celý server lze spustit, zastavit nebo restartovat a je tu i přepínač pro monitoring webserveru. Kdo někdy psal na podporu kvůli zaseknutému Redisu, ocení, že to zvládne sám.
Monitoring zátěže s historií až na rok
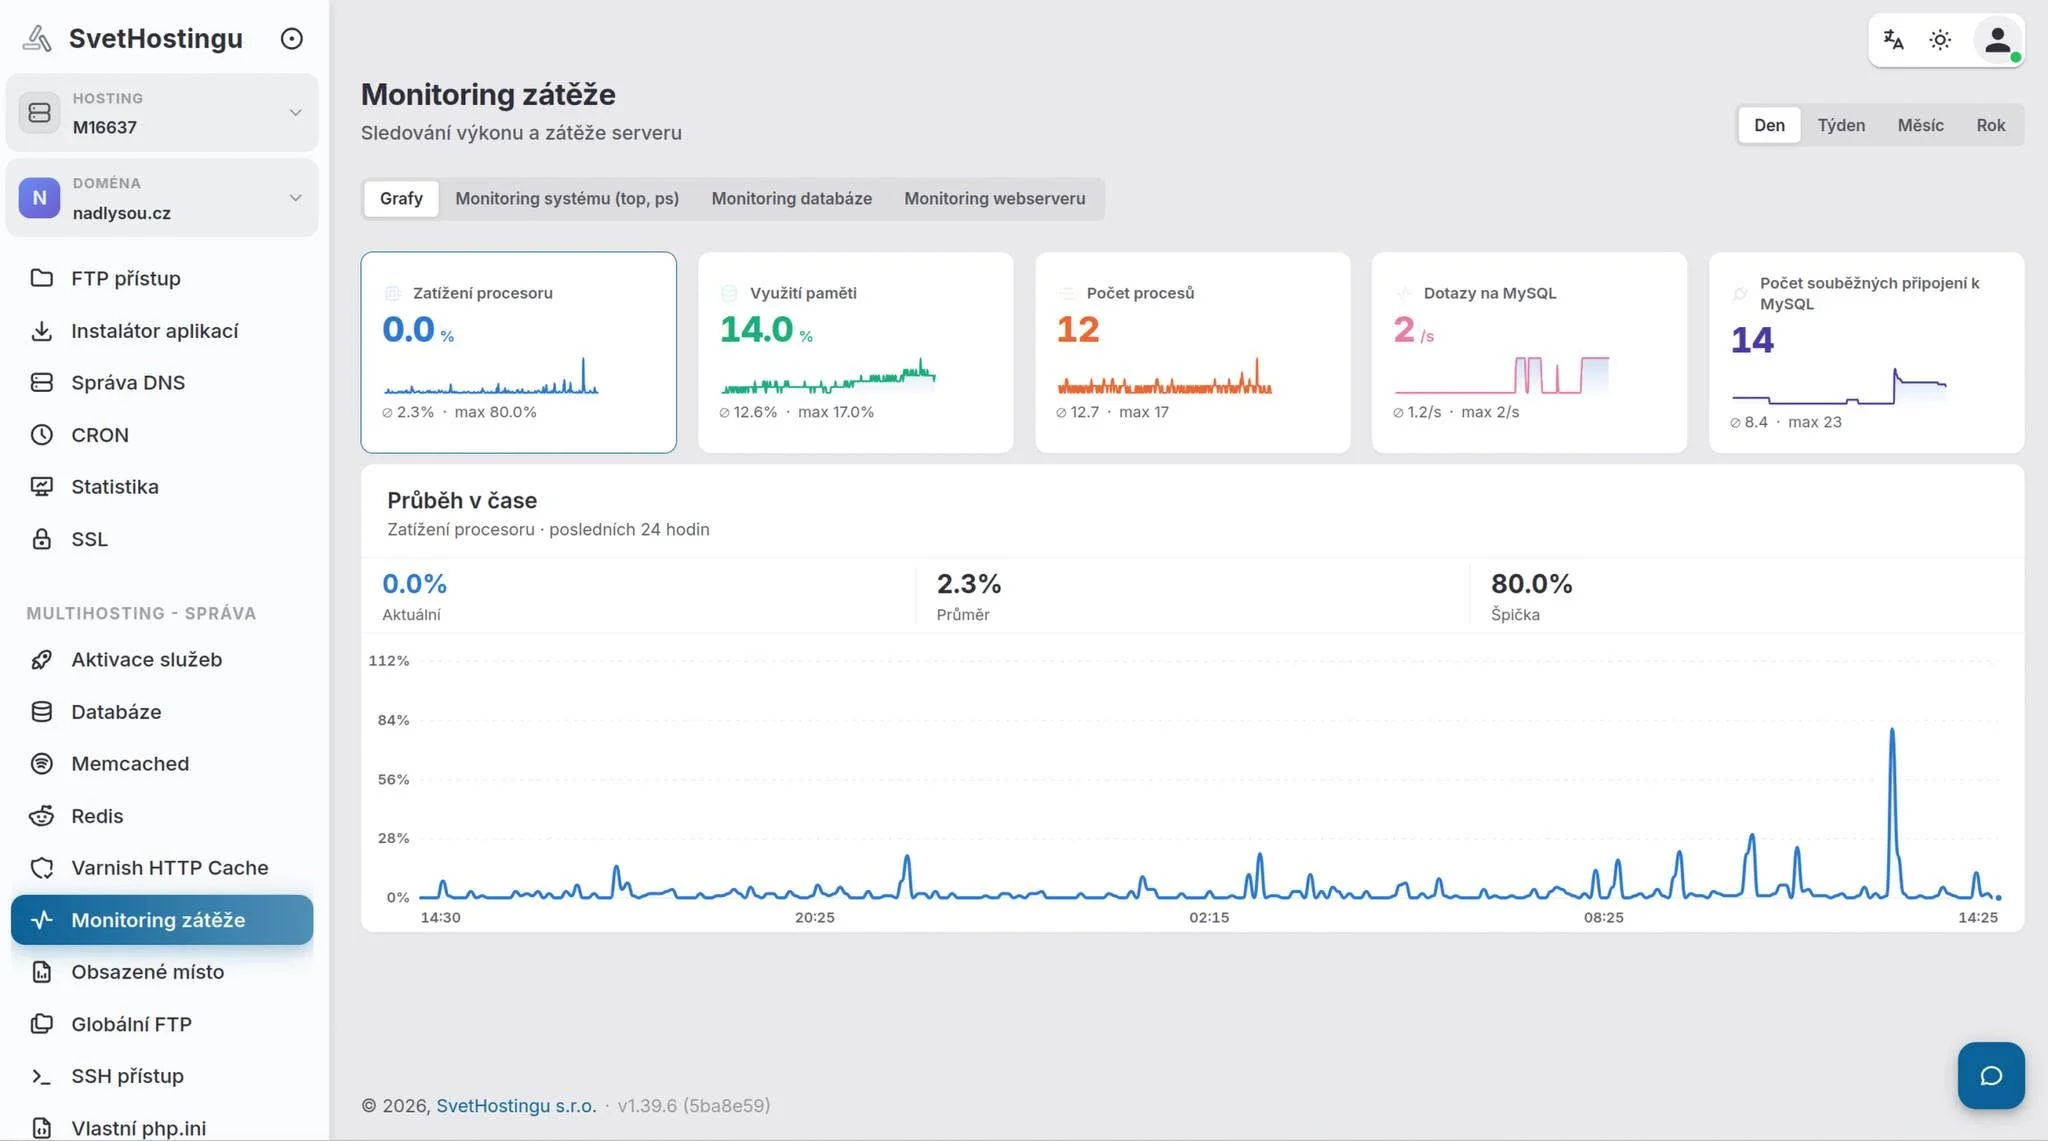
Nejvíc práce je vidět na Monitoringu zátěže. Grafy ukazují zatížení procesoru, využití paměti, počet procesů, dotazy na MySQL a počet souběžných připojení k MySQL, vždy s aktuální, průměrnou a maximální hodnotou. Období jde přepnout na den, týden, měsíc a rok. Další záložky slibují monitoring systému (výpis top a ps), databáze a webserveru. Pro diagnostiku pomalého webu je to přesně ten typ dat, který u sdíleného hostingu obvykle chybí.
GDPR a dokumenty ke stažení
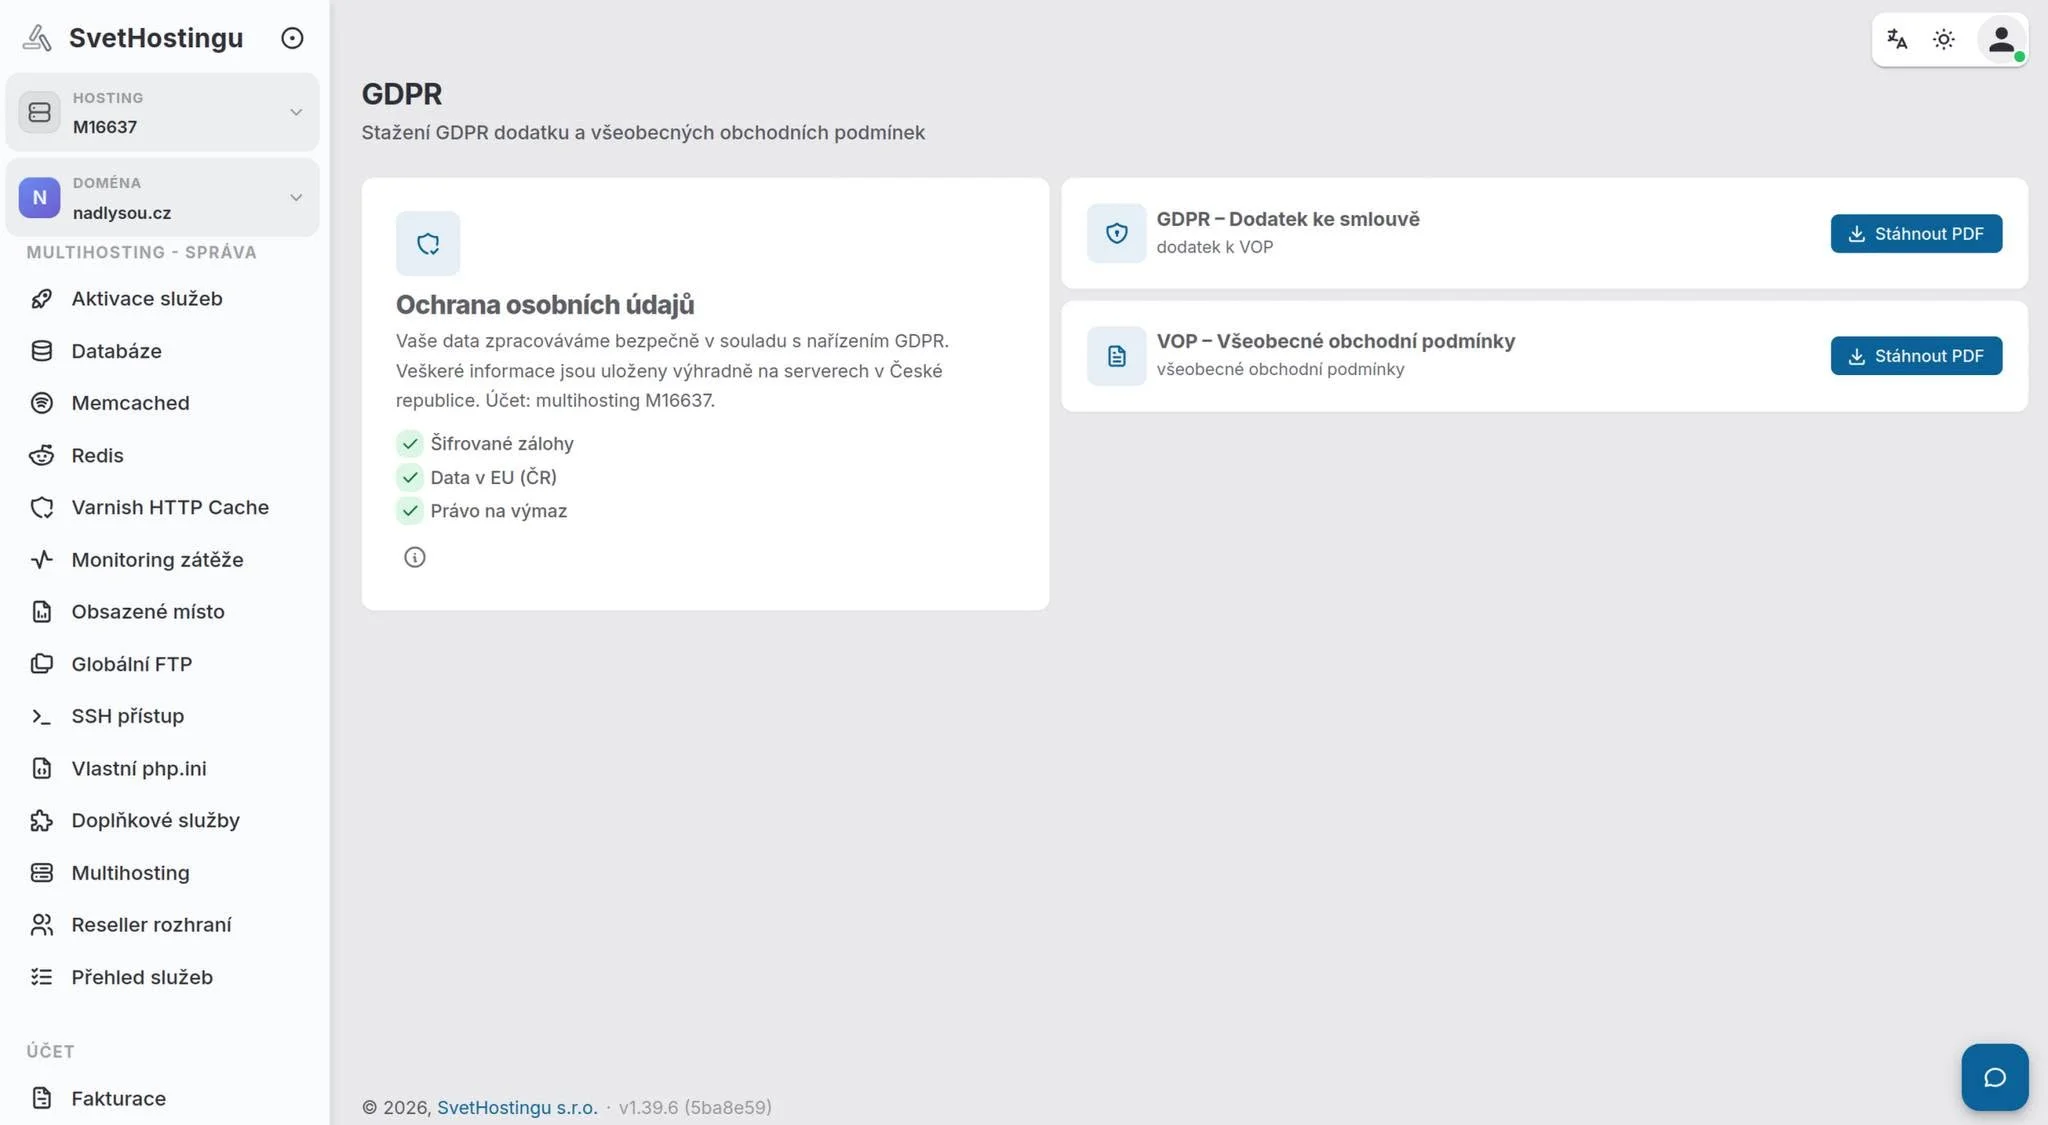
Poslední náhled je méně technický: stránka GDPR s dodatkem ke smlouvě a obchodními podmínkami ke stažení v PDF. Provider na ní uvádí, že data ukládá výhradně na serverech v České republice, a zmiňuje šifrované zálohy a právo na výmaz.
Z menu je vidět i řada dalších sekcí – vlastní php.ini, SSH přístup, globální FTP, obsazené místo, doplňkové služby, reseller rozhraní a fakturace. Jak budou vypadat, zatím nevíme. Až administrace vyjde, podíváme se na ni podrobněji.
Shrnutí
Z dvojice zpráv má okamžitý dopad ta od VEDOS: první útoky na CVE-2026-87902 přišly během hodin od zveřejnění a šlo o plošné skenování, které se netýká jen velkých webů. Pokud máte WordPress a nemáte zapnuté automatické aktualizace, zkontrolujte verzi ještě dnes. Nová administrace SvetHostingu.cz zatím existuje jen v náhledech, ale podle nich míří správným směrem – víc kontroly nad službami, detailní monitoring a bezpečnostní prvky přímo tam, kde je potřebujete. Jestli vyjde v listopadu, jak provider slibuje, uvidíme za pár týdnů.